Agentes de IA, 15 centros de salud y 20 minutos: la campaña que golpeó al sistema sanitario nacional
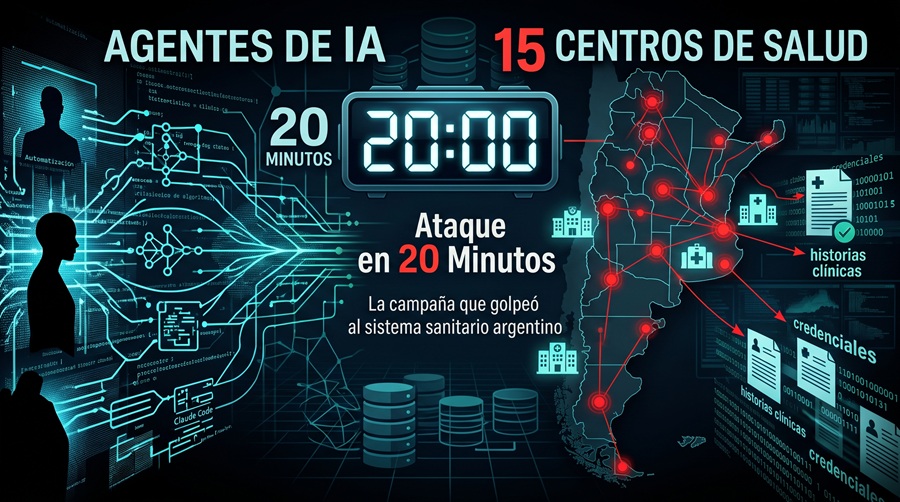
Entre mayo y agosto de 2026, un atacante usó agentes de inteligencia artificial para vulnerar al menos 15 instituciones de salud argentinas, según informó CrowdStrike. La firma documentó la extracción de credenciales e historias clínicas en una de ellas. No identificó a las entidades, no aclaró si son públicas o privadas ni precisó cuántos pacientes están afectados.
El caso salió a la luz por un descuido de los delincuentes, que dejaron expuestos en internet los directorios con sus herramientas. El atacante usó Claude Code para coordinar dos agentes: uno definía el siguiente paso y el otro lo ejecutaba. En un episodio, el sistema cambió de táctica en menos de un minuto y en unos 20 llegó a un servidor central de accesos. En otro, conectó por su cuenta dos organizaciones ya vulneradas.
Las lagunas pesan tanto como los hallazgos. El robo de datos está probado en una sola entidad y no hay precisiones sobre el volumen sustraído, interrupciones en la atención, pedidos de rescate ni avisos a los pacientes.
Un sector ya golpeado
No es un hecho aislado: los datos de salud están entre los más atacados del país. En 2022, LockBit publicó información robada a OSDE y el Hospital Garrahan reconoció una intrusión. En 2023 se difundieron archivos del PAMI y en 2024 un ransomware afectó al Grupo Rossi, Stamboulian e Hidalgo. Antes, en 2021, el RENAPER constató que una filtración se originó con claves otorgadas al Ministerio de Salud.
Qué dice la ley
La Ley 25.326 de Protección de Datos Personales categoriza los datos de salud como “sensibles”. Establece que nadie está obligado a darlos, habilita a los establecimientos sanitarios a tratar los de sus pacientes bajo secreto profesional e impone medidas de seguridad y un deber de confidencialidad que subsiste aun después de terminada la relación. La Agencia de Acceso a la Información Pública (AAIP) es su órgano de control.
A eso se suman la Ley 26.529 de Derechos del Paciente, que exige confidencialidad sobre la historia clínica, y la Ley 27.706, que crea el sistema único de historias clínicas electrónicas y remite a ambas normas. En el plano penal, la Ley 26.388 de delitos informáticos castiga el acceso ilegítimo a sistemas y la violación de datos personales. Los atacantes enfrentan responsabilidad penal y las instituciones podrían enfrentar sanciones administrativas si no protegieron la información. Los críticos advierten que la norma, del año 2000, quedó desactualizada, y existe un anteproyecto de reforma.
Para Marcos Ferreira, de CrowdStrike, los agentes no inventan técnicas: explotan la falta de controles básicos, y el margen para reaccionar casi desapareció. “Tenés que reaccionar a la misma velocidad de la máquina”, planteó. Mientras no se sepa quiénes fueron las víctimas, la magnitud real del daño seguirá siendo una incógnita.
Fuentes consultadas:
-Juan Brodersen, “Crecen los ciberataques con agentes de IA en Argentina…”, Clarín, 25/10/2026
-“Hacia una Nueva Estrategia Nacional de Ciberseguridad…”, Palabras del Derecho (Ley 26.388)
-“Filtración en Renaper: los datos vulnerables”, Perfil:


